Datos biométricos en empresas: la pregunta no es qué tan inteligente es tu acceso, sino quién controla la información
Rostros. Huellas. Placas. Horarios. Movimientos. Registros. Cuando instalas un sistema de acceso no estás comprando solamente un lector, un torniquete o una barrera. Estás confiando información personal —y en algunos casos sensible— a una arquitectura tecnológica. Antes de preguntar qué tan inteligente es, pregunta quién controla el dato.
Datos biométricos en empresas: cinco preguntas antes de instalar cualquier dispositivo
En Colombia, los datos biométricos son considerados datos sensibles. La SIC recuerda que su tratamiento exige garantías reforzadas, finalidad legítima, autorización cuando corresponda, acceso restringido y medidas de seguridad proporcionales.
Necesitas saber dónde se almacenan, cómo viajan y qué infraestructura participa en el tratamiento.
Define claramente quién es Responsable, Encargado y qué terceros intervienen.
Retención, devolución, supresión y portabilidad deben quedar definidas contractualmente.
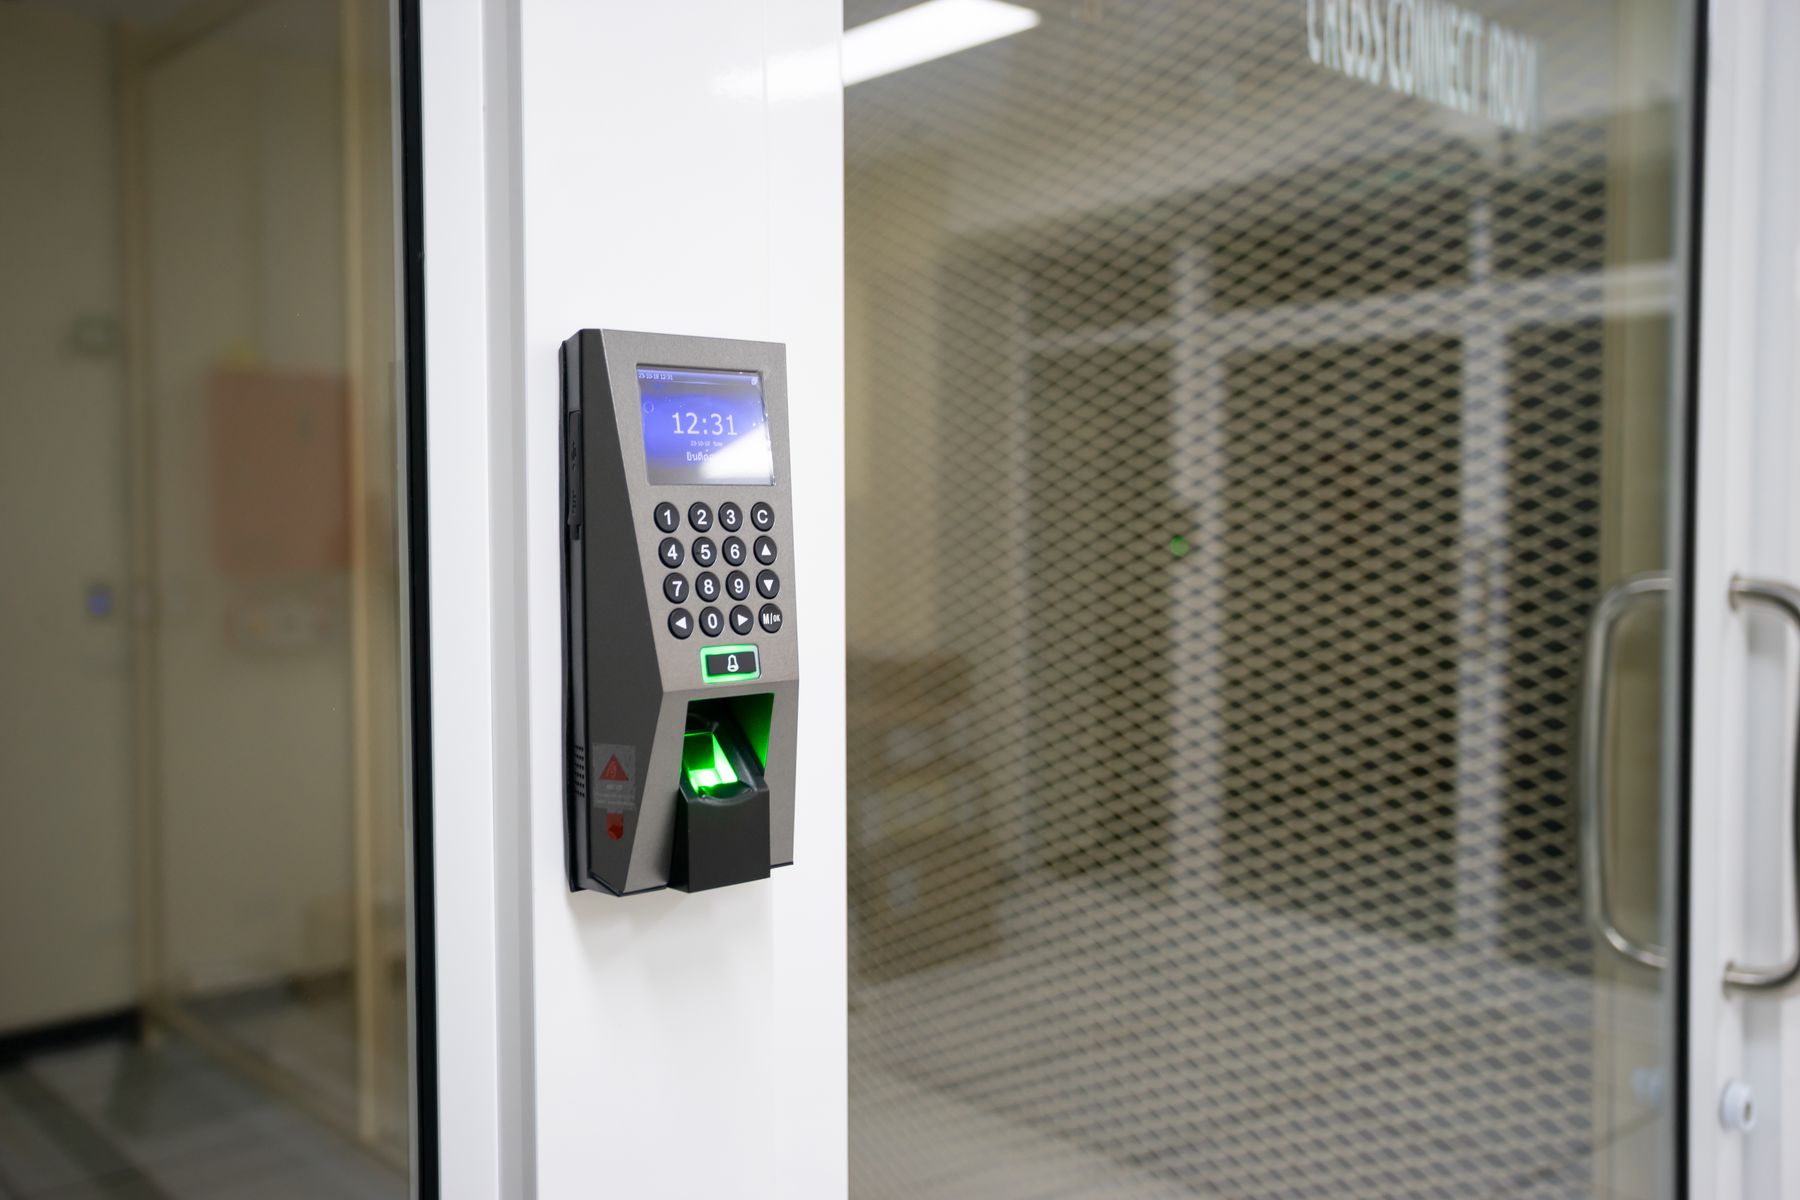
La SIC clasifica los datos biométricos como datos sensibles y exige especial cuidado en su tratamiento. En 2025 también ordenó habilitar mecanismos alternativos de ingreso en un caso de propiedad horizontal donde el reconocimiento facial se había convertido en condición exclusiva de acceso.
No todo se soluciona con IA, ni todo debe delegarse a ella
La IA puede optimizar patrones, detectar anomalías y automatizar decisiones. Pero una política de acceso no puede convertirse en una caja negra donde nadie sabe por qué una persona fue admitida, bloqueada o perfilada.
Un sistema “inteligente” sin gobierno puede ser un riesgo muy eficiente.
Si automatizas sin definir finalidad, permisos, trazabilidad y responsabilidad, la tecnología acelera el proceso pero no corrige la mala gobernanza. Seguridad digital y seguridad jurídica tienen que diseñarse juntas.
- Seguridad: protege accesos físicos y reduce ingresos no autorizados.
- Protección de datos: limita el uso a finalidades claras y personas autorizadas.
- IA responsable: automatiza donde aporta valor y mantiene explicabilidad.
- Criterio humano: conserva capacidad de revisión, excepción y decisión.
- Trazabilidad: registra quién hizo qué, cuándo y bajo qué autorización.
SISCA: control físico conectado con trazabilidad centralizada
SISCA está diseñado para administrar empleados, visitantes, contratistas y vehículos, definiendo quién entra, cuándo entra y a qué zonas puede acceder. Su página oficial también confirma integración con torniquetes, talanqueras, biometría, QR y UHF.
Visitantes y autoregistro
Autorizaciones web y QR permiten diseñar flujos alternativos que no dependan de un único método biométrico.
Contratistas
Centraliza documentación, permisos y requisitos antes del ingreso físico.
Vehicular y zonas
Administra parqueaderos, puntos de control, aforos y permisos diferenciados por área.
Informes y auditoría
La trazabilidad permite revisar eventos, autorizaciones y movimientos con una visión centralizada.
La arquitectura responsable se define antes de instalar
Qué dato necesitas y para qué proceso concreto.
Biometría, QR, tarjeta, UHF u otra alternativa según riesgo.
Roles, permisos y trazabilidad para operadores y administradores.
Retención, actualización, supresión y cierre contractual.
Checklist para evaluar a un proveedor de control de acceso
Antes de comparar velocidad de lectura o algoritmos, pide respuestas contractuales y técnicas.
- ¿Qué datos recolecta exactamente el sistema?
- ¿Qué roles pueden consultarlos o modificarlos?
- ¿Dónde se almacenan y cómo se protegen en tránsito y reposo?
- ¿Existe mecanismo alternativo cuando la biometría no es necesaria o no corresponde?
- ¿Cómo se documentan autorizaciones y finalidades?
- ¿Qué ocurre con los datos cuando una persona deja de tener relación con la organización?
- ¿Qué procedimiento aplica al terminar el contrato con el proveedor?
- ¿Cómo se auditan accesos administrativos y cambios de permisos?
SISCA ayuda a controlar el acceso; no reemplaza la política de tratamiento de datos ni la asesoría jurídica de tu empresa. Ese límite debe quedar claro porque un buen proyecto une tecnología, procesos, contrato y gobierno.
Preguntas frecuentes sobre datos biométricos en empresas y control de acceso
¿Los datos biométricos son datos sensibles en Colombia?
Sí. La SIC incluye los datos biométricos dentro de la categoría de datos sensibles, por lo que su tratamiento exige garantías reforzadas.
¿Una empresa puede usar reconocimiento facial para control de acceso?
Puede existir tratamiento biométrico bajo condiciones legales aplicables, pero debe analizarse finalidad, necesidad, proporcionalidad, autorización y medidas de seguridad. No conviene convertir la biometría en la única opción sin revisar el caso.
¿SISCA obliga a usar biometría?
No. La página oficial muestra integración con varios métodos y dispositivos, incluyendo QR, UHF, torniquetes, talanqueras y lectores biométricos según el proyecto.
¿Qué datos controla SISCA?
SISCA gestiona empleados, visitantes, contratistas, vehículos, horarios, permisos, zonas, aforos y eventos de acceso dentro de la solución.
¿SISCA garantiza por sí solo el cumplimiento de la Ley 1581?
No. El software aporta control y trazabilidad, pero el cumplimiento depende también de políticas, contratos, autorizaciones, finalidades, medidas de seguridad y decisiones del responsable del tratamiento.
¿Qué debo exigir cuando termina el contrato con un proveedor de acceso?
Conviene definir de antemano devolución o supresión de datos, conservación legal cuando aplique, cierre de accesos administrativos, respaldos, trazabilidad y evidencia del proceso.
La tecnología puede ser inteligente. La responsabilidad debe seguir siendo humana.
SISCA centraliza personas, visitantes, contratistas, vehículos, zonas, permisos, aforos e integración con hardware. La decisión sobre finalidad, autorización, retención, acceso y eliminación de datos sigue siendo una responsabilidad organizacional que debe diseñarse antes de instalar.
Agendar demostración guiada de SISCA